Протоколы VPN: как устроены, чем отличаются и какой выбрать
Содержание
От протокола зависит, как устройство и сервер VPN шифруют данные и как это соединение выглядит со стороны. Здесь сравниваются протоколы VPN от классических, вроде PPTP и WireGuard, до придуманных под обход блокировок. На последних работает приложение Дяди Вани.
Что делает протокол VPN
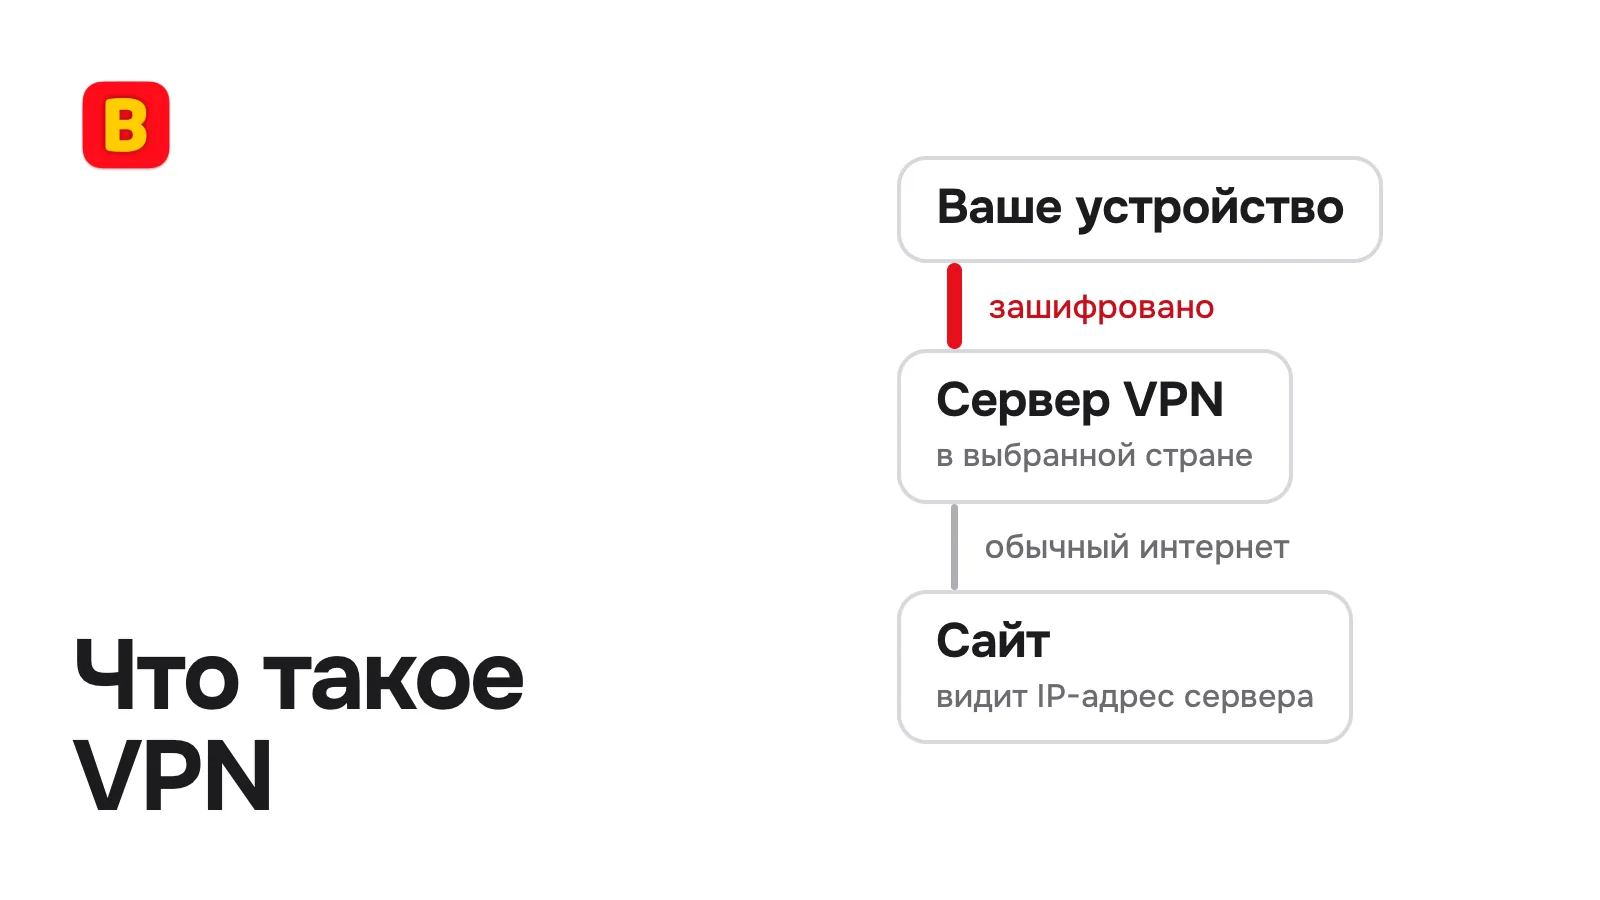
Протокол VPN задаёт правила для четырёх шагов, которые повторяются при каждом подключении.
- Устройство и сервер проверяют друг друга по сертификату, ключу или логину с паролем.
- Договариваются о ключах шифрования на эту сессию.
- Пакеты шифруются, упаковываются в туннель и уходят поверх TCP или UDP.
- Сервер распаковывает их и отправляет адресату, ответ идёт тем же путём обратно.
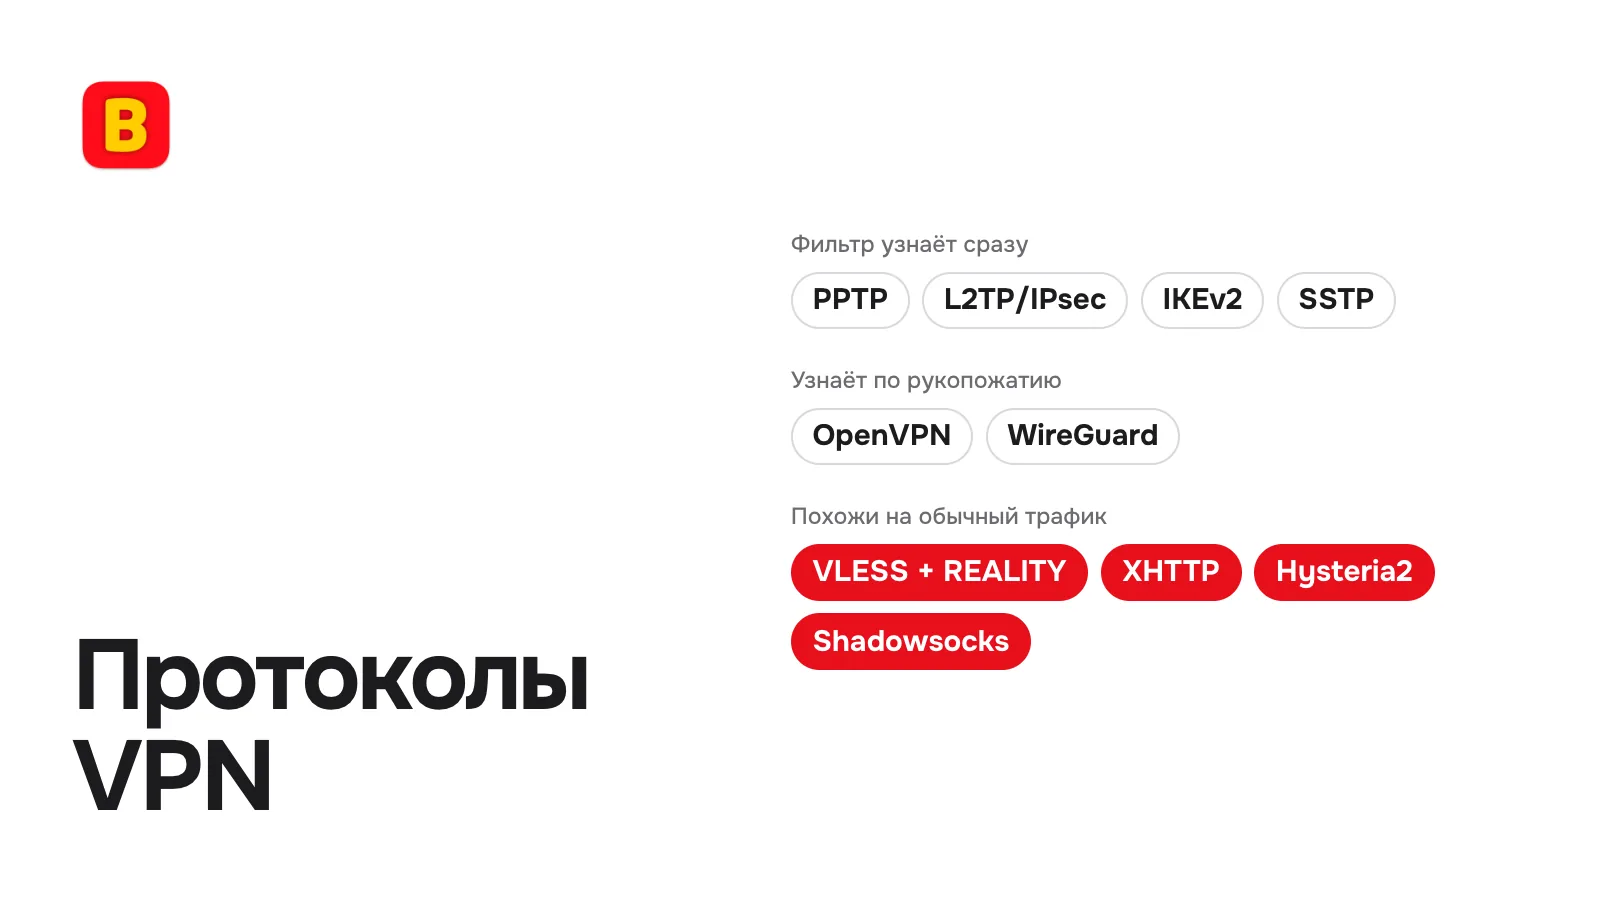
Долго протоколы сравнивали по скорости и стойкости шифра. В сетях с фильтрацией стало не менее важно, насколько протокол заметен. Он может надёжно шифровать и при этом узнаваться по первым пакетам, после чего его просто блокируют. Поэтому протоколы в статье поделены на классические и маскирующиеся.
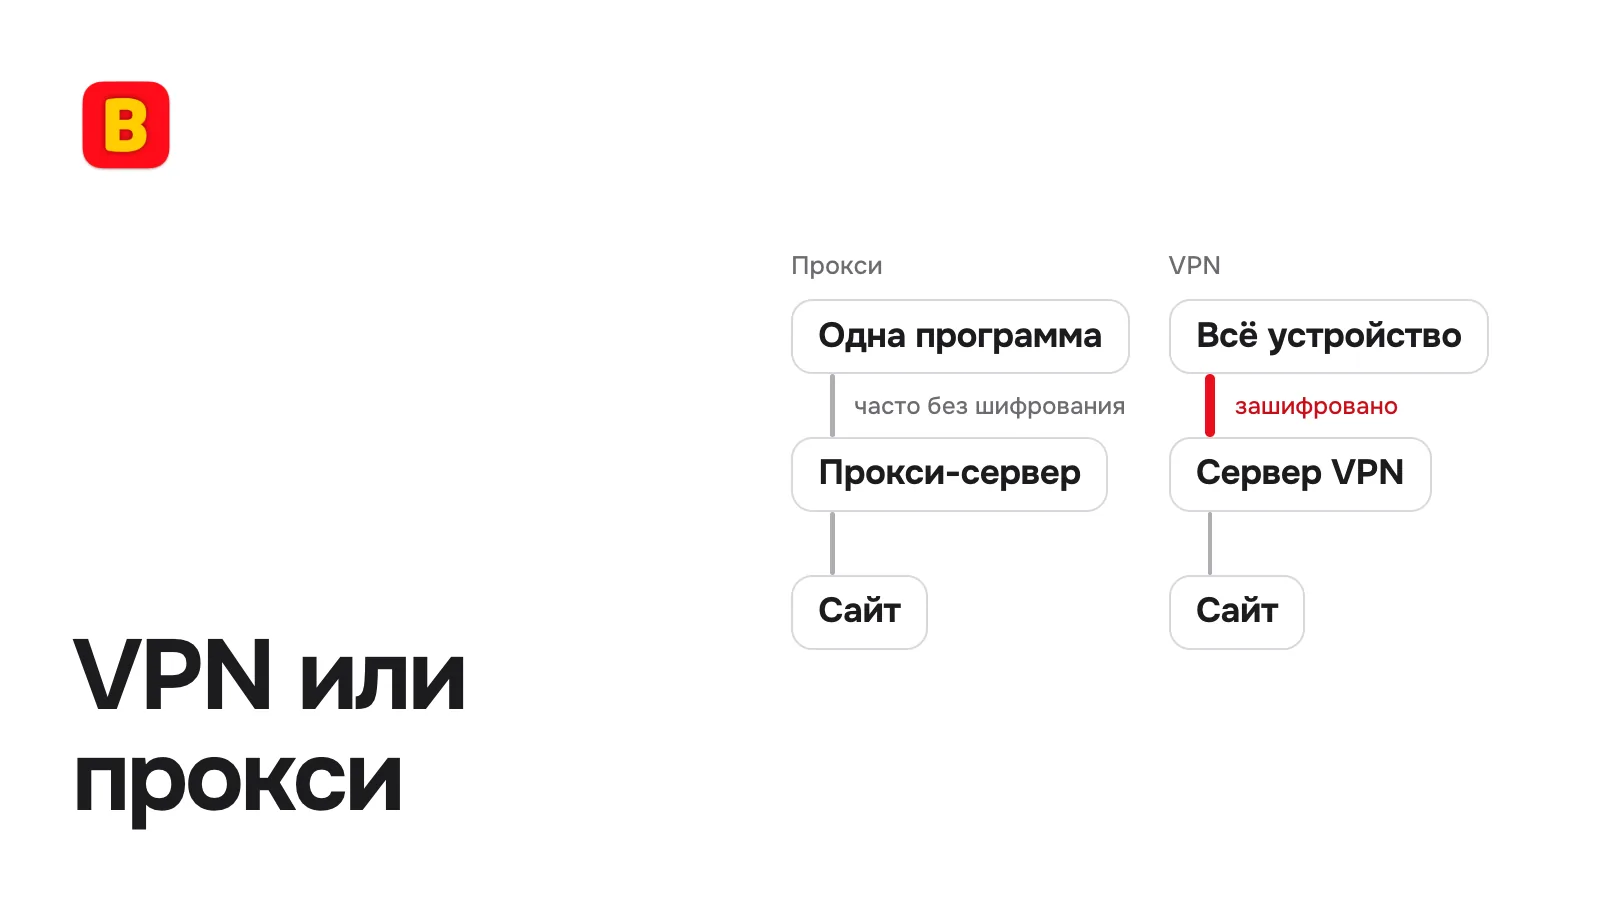
Строго говоря, VLESS, Shadowsocks и Hysteria2 из второй группы относятся к протоколам прокси. VPN из них делает приложение, которое заворачивает в туннель весь трафик устройства.
Классические протоколы
Их придумывали для удалённых сотрудников и связи офисов, а не для обхода фильтров. Все они открыто описаны, и оборудование провайдера узнаёт их без труда.
PPTP
Протокол конца 1990-х, его разрабатывал консорциум во главе с Microsoft. Шифрует он по MPPE на RC4 с ключом до 128 бит, вход идёт по MS-CHAPv2. В 2012 году Мокси Марлинспайк и Дэвид Халтон показали на DEF CON, что перехваченный вход MS-CHAPv2 сводится к подбору одного ключа DES, а это меньше суток работы. В октябре 2024 года Microsoft объявила PPTP устаревшим в Windows Server.
Дядя Ваня всё же выдаёт PPTP для роутеров, потому что его понимают почти все модели, включая старые, где другого VPN нет. Если ваш роутер умеет OpenVPN, лучше настройте его. Настройки обоих есть в личном кабинете, на вкладке «Роутер».
SSTP
SSTP придумала Microsoft. Он упаковывает соединение в TLS на порту 443, как у обычных сайтов, поэтому проходит строгие корпоративные файрволы. Полноценно его поддерживает Windows, в других системах с этим хуже.
IPsec и L2TP/IPsec
IPsec защищает пакеты на уровне IP и состоит из нескольких протоколов. Сам по себе встречается редко, чаще в паре с L2TP или IKEv2. L2TP ничего не шифрует, эту работу за него делает IPsec. Связке нужны UDP-порты 500 и 4500, и если их закрыли, соединения не будет. Типовые настройки слабы там, где вместо сертификатов стоит общий ключ (PSK). L2TP Microsoft объявила устаревшим вместе с PPTP.
IKEv2/IPsec
Его сильная сторона в механизме MOBIKE (RFC 4555): когда телефон переходит с Wi-Fi на мобильную сеть, сессия VPN не рвётся. С аккуратно выпущенными сертификатами это крепкий вариант для телефонов, и его встроенный клиент есть в iOS, macOS и Windows. В России IKEv2 начали блокировать ещё в 2023 году.
OpenVPN
Открытый протокол на TLS, работает почти на любой системе и гибко настраивается. Может идти поверх UDP или TCP. UDP быстрее, а TCP проходит там, где UDP закрыт, но на линии с потерями работает медленнее, потому что повторы ждёт и внешнее соединение, и то, что внутри туннеля.
7 августа 2023 года OpenVPN и WireGuard разом перестали работать у крупных мобильных операторов. Через сутки блокировку ослабили, но с тех пор OpenVPN блокируют всё чаще. Мы выдаём OpenVPN только для роутеров, и личный кабинет предупреждает, что у части российских провайдеров он может не работать.
WireGuard
Около 4 000 строк кода, шифр ChaCha20-Poly1305, с 2020 года встроен в ядро Linux. Он быстрый и простой в настройке, но его рукопожатие всегда выглядит одинаково, и фильтр находит его сразу. В России массовые блокировки WireGuard идут с осени 2023 года. В приложениях Дяди Вани WireGuard нет.
SoftEther
Это не отдельный протокол, а VPN-сервер из Цукубского университета в Японии, который поддерживает сразу SSL-VPN, L2TP/IPsec, OpenVPN и SSTP. Удобен, когда в сети много разных устройств. От фильтра он прячется не лучше протоколов, которые в него встроены, так что советы ставить SoftEther против DPI устарели.
Протоколы, которые прячутся
Российский ТСПУ и похожие системы глубокого анализа трафика (DPI) не читают содержимое, оно зашифровано. Они смотрят на форму соединения: размер и порядок первых пакетов, вид TLS-рукопожатия, ответ сервера на прямой запрос. Протоколы этой группы стараются выглядеть как обычный HTTPS или как случайный шум.
Одной из первых попыток такого рода была обёртка stunnel вокруг OpenVPN. Она прячет OpenVPN внутрь TLS, но у сервера остаются собственный сертификат и собственный отпечаток, а если фильтр сам обратится к такому серверу, сразу станет видно, что это не сайт. Эту уязвимость и закрывает REALITY.
VLESS + REALITY
VLESS появился в 2020 году в V2Ray как лёгкий протокол прокси, теперь его развивают в Xray. Своего шифрования у него нет, шифрует TLS. REALITY заменяет обычный TLS-сервер. Своего домена и сертификата у сервера нет, он показывает рукопожатие настоящего чужого сайта, а клиента без ключа просто отправляет на этот сайт. Со стороны это похоже на обычное HTTPS-соединение с известным сайтом, и проверка сервера видит тот же сайт. Режим Vision дополнительно прячет характерные размеры пакетов, по которым видно TLS внутри TLS. Приложение Дяди Вани использует его и три протокола ниже.
Shadowsocks
Появился в 2012 году в Китае. Шифрует трафик целиком, без открытых заголовков (шифры вроде chacha20-ietf-poly1305 или, в версии 2022 года, 2022-blake3-aes-128-gcm), и со стороны он похож на случайный шум, по которому его и находят. В 2023 году на конференции USENIX Security вышла работа о том, как китайский файрвол ловит такой «полностью зашифрованный» трафик по статистике, а в России Shadowsocks на мобильном интернете начали блокировать в октябре 2024 года. Приложение подключается через него там, где он проходит.
XHTTP
Способ доставки из того же Xray. Разбивает поток на обычные HTTP-запросы и ответы, по HTTP/1.1, HTTP/2 или HTTP/3, поэтому может идти через CDN, и заблокировать его, не задев обычные сайты, сложнее.
Hysteria2
Построен на QUIC, то есть на UDP, и маскируется под HTTP/3. На линиях с потерями держит скорость лучше TCP-протоколов, потому что не сбрасывает её после каждого потерянного пакета. Слабое место в самом UDP: в фильтруемых сетях его проще замедлить целиком.
Сравнение протоколов
| Протокол | У Дяди Вани | Для фильтра | Транспорт | Шифрование |
|---|---|---|---|---|
| PPTP | Для роутеров | Узнаётся сразу | TCP 1723 и GRE | MPPE (RC4) |
| L2TP/IPsec | Нет | Узнаётся сразу | UDP 500 и 4500 | IPsec (AES) |
| IKEv2/IPsec | Нет | Узнаётся сразу | UDP 500 и 4500 | IPsec (AES и др.) |
| SSTP | Нет | Выдаёт свой сертификат | TCP 443 | TLS |
| OpenVPN | Для роутеров | Узнаётся по рукопожатию | UDP или TCP | TLS |
| WireGuard | Нет | Узнаётся по рукопожатию | UDP | ChaCha20-Poly1305 |
| Shadowsocks | В приложении | Похож на шум | TCP или UDP | AEAD |
| VLESS + REALITY | В приложении | Похож на HTTPS к известному сайту | TCP | TLS 1.3 |
| XHTTP | В приложении | Похож на обычные запросы к сайту | HTTP/1.1, 2 или 3 | TLS |
| Hysteria2 | В приложении | Похож на HTTP/3 | UDP (QUIC) | TLS 1.3 |
Насколько они безопасны
Стойкость шифра и незаметность не одно и то же. WireGuard и OpenVPN с нормальными настройками хорошо защищают данные, но в фильтруемой сети узнаются с первых пакетов. PPTP слаб и в том, и в другом.
- Слабым остаётся PPTP, вход MS-CHAPv2 вскрывают перебором.
- С оговорками L2TP/IPsec, если вместо сертификатов стоит общий ключ.
- Надёжны OpenVPN и WireGuard, а при аккуратно выпущенных сертификатах также SSTP и IKEv2/IPsec.
- Из маскирующихся так же крепки VLESS + REALITY, Hysteria2 и Shadowsocks на современных шифрах.
Любой из них защищает только дорогу до сервера VPN. Дальше трафик идёт в интернет обычным путём, и сайты с HTTPS по-прежнему шифруют его сами.
Какой протокол выбрать
Выбор зависит от задачи и от того, что происходит с сетью по дороге.
- Для доступа к рабочей сети из дома или поездки подойдут IKEv2/IPsec или OpenVPN, если сеть по пути не блокирует VPN.
- Для связи двух офисов берут WireGuard или IPsec, смотря что умеет оборудование.
- На старом роутере, который поддерживает только PPTP, выбора нет, но помните о слабости этого протокола. Если роутер умеет OpenVPN, выбирайте его.
- Телефону и компьютеру в сети с DPI, как в России в 2026 году, нужны протоколы, которые выглядят как HTTPS, и в первую очередь VLESS + REALITY.
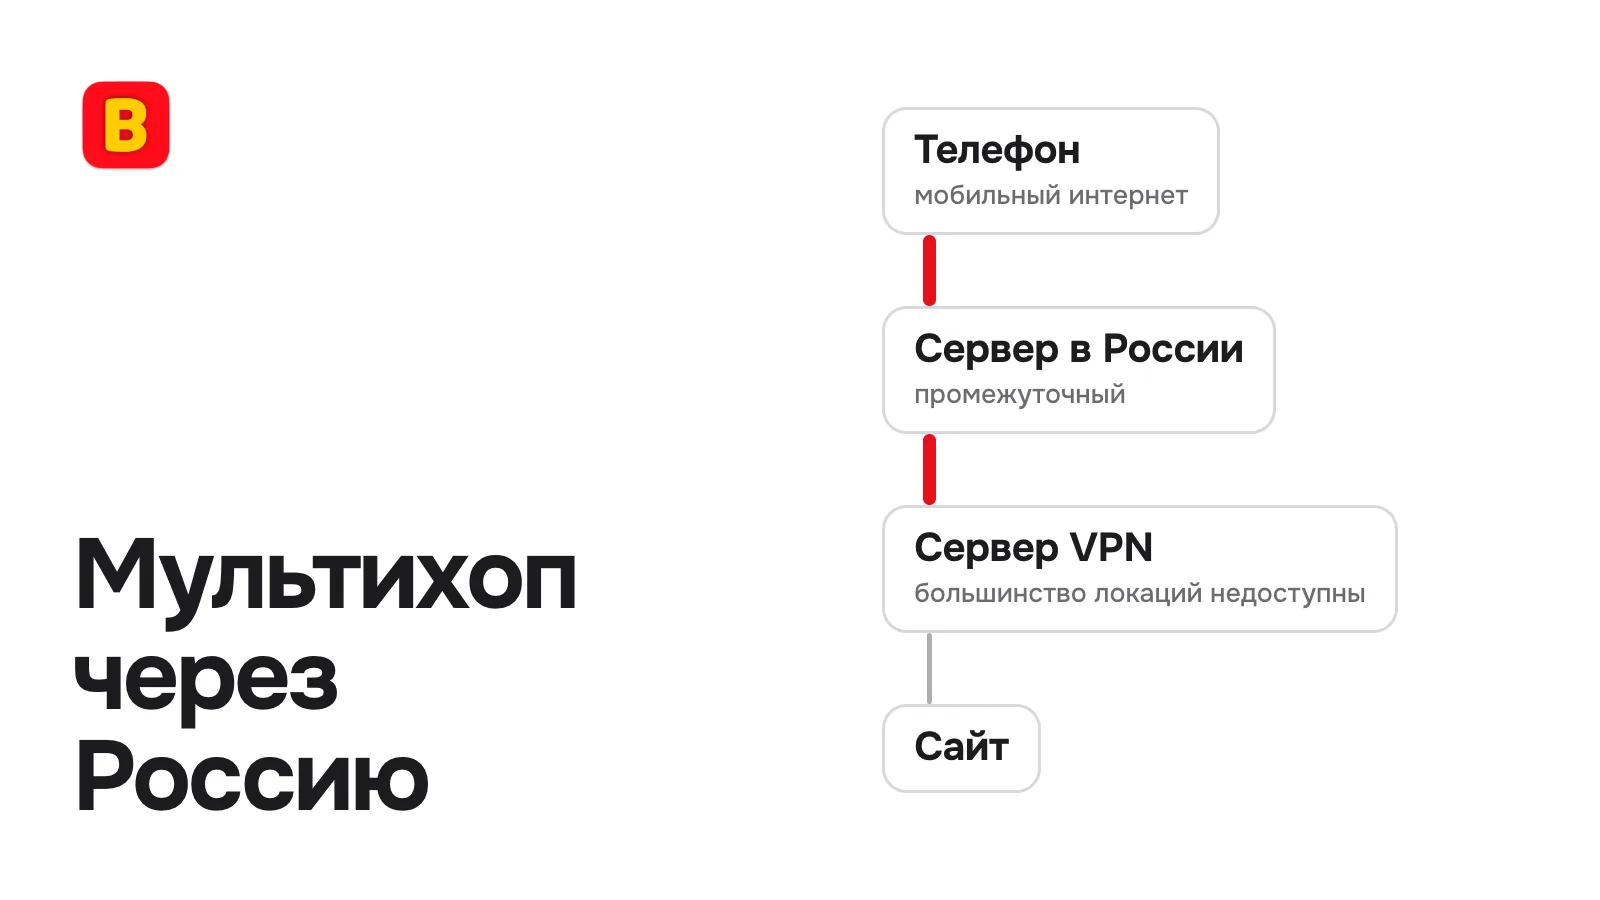
В приложениях Дяди Вани протокол выбирать не нужно, отдельной настройки для этого нет. Приложение само выбирает один из четырёх маскирующихся протоколов, смотря что доступно именно у вас, а из России подключается через промежуточные входы. Маршрутов у него сразу несколько: приложение проверяет их, использует рабочий и переподключается, если сервер пропал. Скачать его можно на странице приложений. Если подключение всё равно нестабильно, нажмите в настройках «Найти рабочий сервер».
«Если у вас нестабильное подключение, мы попробуем починить ваш текущий сервер — перетестим, регенерируем IP, и в крайнем случае включим мультихоп.»
Если не помогло, откройте справку или напишите в поддержку.
Коротко о протоколах
Что такое VPN-протокол?
Правила, по которым устройство и сервер VPN проверяют друг друга, договариваются о ключах и упаковывают трафик в туннель. От протокола зависят скорость, стойкость шифрования и то, насколько соединение заметно для фильтров.
Какой протокол VPN быстрее?
Из классических обычно WireGuard, у него мало кода и быстрый шифр. На линиях с потерями хорошо держится Hysteria2. На деле скорость чаще упирается в сервер, маршрут и в то, блокирует ли провайдер протокол. Заблокированный WireGuard медленнее любого работающего протокола.
Что лучше для VPN, TCP или UDP?
UDP быстрее и спокойнее переносит потери, поэтому WireGuard, Hysteria2 и OpenVPN по UDP хороши для звонков и игр. TCP проходит там, где UDP блокируют, и под обычный HTTPS на нём проще замаскироваться, но на плохой линии задержка у него растёт сильнее.
Какой протокол VPN безопаснее всего?
С современными настройками OpenVPN, WireGuard, IKEv2 с сертификатами и VLESS + REALITY защищают данные одинаково надёжно, разница в деталях реализации. Слабым остаётся PPTP. Шифр при этом защищает только дорогу до сервера VPN.
Какой протокол работает в условиях блокировок?
Тот, что выглядит как обычный трафик. В России в 2026 году это прежде всего VLESS + REALITY. OpenVPN, WireGuard, IKEv2 и PPTP узнаются по первым пакетам, а советы обернуть OpenVPN в stunnel или поставить SoftEther устарели.
Какой протокол лучше для телефона?
Там, где VPN не фильтруют, IKEv2/IPsec. Он не теряет сессию при переходе с Wi-Fi на мобильную сеть. В России его блокируют, поэтому на телефоне удобнее приложение, которое само выбирает рабочий маршрут и переподключается, если связь пропала.
Можно ли выбрать протокол в приложении Дяди Вани?
Нет. Приложение само выбирает между VLESS + REALITY, XHTTP, Hysteria2 и Shadowsocks, смотря что доступно у вас. Для роутеров в личном кабинете есть PPTP и OpenVPN.